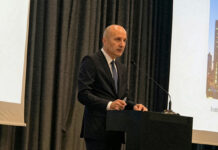
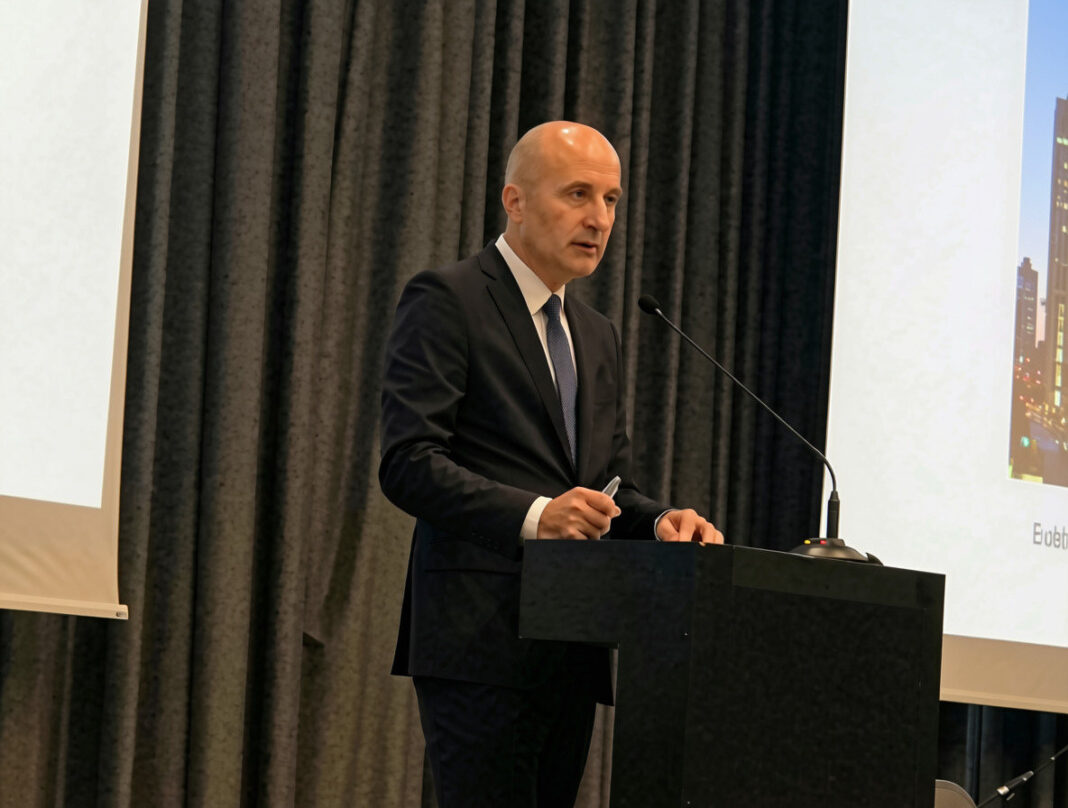
U Hrvatskoj je prema podacima Nacionalnog centra za kibernetičku sigurnost (NCSC-HR) ove godine otkriveno 48 velikih kibernetičkih napada, čime je premašen ukupan broj velikih napada zabilježenih tijekom cijele prethodne godine. Ako se takav trend nastavi, godišnji rast mogao bi premašiti 40 posto, rekao je na Hanfinoj konferenciji „DORA i digitalna otpornost: Prilike i izazovi na horizontu digitalne otpornosti” Ivan Matić, načelnik NCSC-HR-a. Upozorio je na sve složenije sigurnosno okruženje u kojem se Hrvatska nalazi.
Riječ je o širokom spektru prijetnji, od sofisticiranih kibernetičkih operacija skupina povezanih s državnim akterima i napada ucjenjivačkim softverom (ransomware) do sve izraženijeg hacktivizma. Pritom se granica između digitalnih napada i njihovih posljedica u fizičkom svijetu sve više zamagljuje, a ugroza informacijskih sustava može izravno utjecati na funkcioniranje ključnih javnih usluga, gospodarstva i kritične infrastrukture.
„Svijet nije postao niti jednostavnije niti sigurnije mjesto”, upozorio je Matić, istaknuvši kako geopolitičke napetosti, ubrzani razvoj tehnologije i rastuća ovisnost o digitalnim sustavima stvaraju nove izazove za sve sektore.
Ozbiljnost takvih prijetnji Hrvatska je već osjetila kroz napade na bolnice, zračne luke i javni prijevoz, kao i kroz slučajeve objave velikih količina osobnih podataka građana. Matić je podsjetio i na kibernetički napad na Hanfu prije dvije godine, naglašavajući da kibernetička sigurnost više nije samo pitanje informatičke zaštite, nego i kontinuiteta poslovanja, povjerenja javnosti i nacionalne sigurnosti.
Umjetna inteligencija ubrzava utrku između napadača i obrane
Dodatni pritisak na sigurnosne sustave stvara umjetna inteligencija, koja napadačima omogućuje brže pronalaženje ranjivosti i njihovo iskorištavanje. Istodobno, razvoj naprednih alata razotkriva slabosti koje organizacije često godinama zanemaruju, od neažurnih sigurnosnih zakrpa do korištenja zastarjelih i nedovoljno zaštićenih sustava.
Ipak, umjetna inteligencija nije isključivo sigurnosni rizik. Može pomoći i u ranijem otkrivanju prijetnji, analizi ranjivosti i učinkovitijem odgovoru na incidente.
„Umjetnu inteligenciju moramo prigrliti i na siguran način koristiti njene mogućnosti, jer, vjerujte, napadači to već i čine”, poručio je Matić.
Sve veća ovisnost o vanjskim dobavljačima, pružateljima informatičkih usluga i tehnološkim partnerima znači da napadači ne moraju nužno izravno napasti najbolje zaštićenu organizaciju. Ako procijene da je naša zaštita prejaka, okrenut će se lakšim ciljevima i iskoristiti slabosti manje zaštićenog partnera kako bi došli do njezinih sustava i podataka.
„Sigurnost dobavljača i partnera mora postati dio upravljanja kibernetičkim rizicima”, naglasio je Matić. Posebno je važna i priprema za postkvantnu kriptografiju, s obzirom na potrebu zaštite osjetljivih podataka koji će morati ostati sigurni i tijekom sljedećeg desetljeća.
Postkvantna kriptografija: priprema za buduće prijetnje
Razvoj kvantnih računala predstavlja dugoročan izazov jer ugrožava kriptografske metode koje danas koristimo. Zbog toga se sve više pozornosti posvećuje postkvantnoj kriptografiji, odnosno razvoju kriptografskih rješenja otpornih na napade kvantnih računala.
Matić je upozorio da organizacije već danas trebaju razmišljati o podacima koje moraju dugoročno zaštititi. S obzirom na ubrzani razvoj kvantnih računala, ključno je pitanje koji podaci moraju ostati povjerljivi i za desetak godina.
Za financijski sektor taj je izazov posebno relevantan zbog osjetljivosti financijskih i osobnih podataka, dugoročnih obveza čuvanja dokumentacije te potrebe za očuvanjem povjerenja u digitalne transakcije. Priprema zato ne bi trebala čekati pojavu praktične prijetnje, nego uključivati pravodobnu procjenu korištenih kriptografskih rješenja i planiranje njihove zamjene rješenjima koja odgovaraju na izazove postkvantne kriptografije.
Zakonski okvir postoji, ali provedba ostaje ključna
Hrvatska je u posljednjih godinu i pol dana, otkako je započela puna provedba Zakona o kibernetičkoj sigurnosti, uspostavila novi sustav upravljanja kibernetičkim rizicima. Oko 800 pravnih osoba, institucija i tvrtki započelo je provedbu propisanih mjera i prijavljivanje značajnih incidenata.
Novi okvir, usklađen s europskim zahtjevima, uključuje obveze iz područja kibernetičke sigurnosti, dok DORA za financijski sektor postavlja zahtjeve usmjerene na digitalnu operativnu otpornost. Međutim, kako je upozorio Matić, samo donošenje propisa nije dovoljno za stvaranje sigurnijih organizacija.
„Zakonodavni okvir je izuzetno kompleksan, međutim njega ne treba shvaćati kao teret, treba ga koristiti kao pomoć i putokaz ka učinkovitijem upravljanju kibernetičkim rizicima”, poručio je.
Za financijske institucije to znači da regulatorna usklađenost mora biti praćena stvarnom sposobnošću upravljanja incidentima, testiranja planova oporavka, zaštite podataka i osiguravanja kontinuiteta ključnih usluga. Jednako je važno da uprave razumiju vlastitu odgovornost za kibernetičke rizike i da se sigurnost ne prepušta isključivo informatičkim odjelima.
e-SCOUT: zajednička obrana od kibernetičkih prijetnji
U odgovoru na rastuće prijetnje važnu ulogu ima Nacionalni centar za kibernetičku sigurnost, koji prati stanje u hrvatskom kibernetičkom prostoru, razvija nacionalne sposobnosti i razmjenjuje informacije s domaćim i međunarodnim partnerima. Uz zakonske obveze i pojedinačna ulaganja organizacija, važnu ulogu u zaštiti hrvatskog kibernetičkog prostora ima sustav e-SCOUT, nacionalni sustav za otkrivanje kibernetičkih prijetnji i zaštitu nacionalnog kibernetičkog prostora.
„Kolokvijalno, e-SCOUT predstavlja svojevrsni kibernetički kišobran”, slikovito je opisao Matić. Ključna vrijednost ovog sustava je u razmjeni tehničkih informacija o prijetnjama i incidentima. „Sve informacije do kojih dođemo iz svih izvora podataka obrađujemo, pretvaramo u tehničke informacije i ubacujemo ih u e-SCOUT”.
U sustav je uključeno oko 125 državnih tijela, operatora kritične infrastrukture i drugih pravnih osoba od posebnog interesa za Hrvatsku. Ako se napad otkrije u jednoj organizaciji, analizirani podaci mogu pomoći u prepoznavanju sličnih obrazaca napada kod drugih sudionika sustava. Time se povećava mogućnost pravodobnog otkrivanja prijetnji za druge entitete unutar e-SCOUT-a i smanjuje rizik da se isti napad uspješno ponovi na više povezanih organizacija.
„Bez obzira na sofisticiranu tehnologiju i alate koji se koriste, u pozadini su uvijek ljudi i ako osiguramo njihovu komunikaciju, povezanost i povjerenje, tada smo na dobrom putu da postignemo efikasan i pouzdan ekosustav”, istaknuo je načelnik NCSC-HR-a.
U e-SCOUT najzastupljenije su organizacije iz javnog sektora, ali Matić naglašava kako nastoje uključiti organizacije iz sektora prometa, zdravstva, energetike, a posebno sektor upravljanja uslugama IKT-a, upravo zbog njegove uloge u lancu opskrbe.
„Bitno nam je da sve tvrtke koje pružaju usluge upravljanja IKT-a budu uključene u sustav e-SCOUT.”
Ponovio je da je e-SCOUT dobrovoljan sustav, osim za tijela državne uprave koja su mu bila obavezna pristupiti: „Svi drugi koriste njegove institucije na dobrovoljnoj bazi, što ukazuje na veliko povjerenje, ali i na zrelost područja kibernetičke sigurnosti Republike Hrvatske.”
Matić je pritom naglasio da e-SCOUT predstavlja dodatnu razinu zaštite, a ne zamjenu za zakonske obveze i vlastite sigurnosne mjere organizacija.
Od prevencije prema kibernetičkoj otpornosti
Tehnologija i međuinstitucionalna suradnja mogu dati rezultate samo ako organizacije istodobno provode osnovne sigurnosne mjere.
„Prijavljeni i otkriveni incidenti jasno pokazuju da većinu uspješnih napada uopće ne bi bilo moguće izvesti da su u organizacijama bile provedene osnovne mjere kibernetičke sigurnosti. Dakle, tu ne govorimo o naprednim mjerama kibernetičke sigurnosti koje su zadane nekim obveznicima zakona, nego govorimo o kibernetičkoj higijeni o kojoj možete više doznati na našim web stranicama.”
Matić ističe kako mjere kibernetičke sigurnosti treba provesti odmah, a ne nakon što se incident dogodi.
„Mjera koja se uvodi nakon incidenta je najskuplja mjera. Međutim, isto tako, nažalost, nije realno očekivati da ćemo spriječiti baš svaki incident. Dogodit će se ljudske pogreške, doći će nove ranjivosti, sustavi će povremeno biti kompromitirani.”
Potpuna sigurnost nije moguća, ali zato moramo postići visoku razinu kibernetičke otpornosti. Otpornost znači da možemo pravovremeno prepoznati problem, ograničiti njegov utjecaj, nastaviti pružati ključne usluge, brzo obnoviti kritične sustave i učinkovito upravljati krizom kada do nje dođe. U trenutku kada se incident dogodi, nije dovoljno samo tehnički znati što treba učiniti.
„Moramo znati tko donosi odluke, kako upravljamo krizom, kako komuniciramo sa zaposlenicima, korisnicima, partnerima i javnošću. Drugim riječima, otpornost nije samo sposobnost sustava da se oporavi, to je sposobnost cijele organizacije da nastave funkcionirati. Zato je postizanje otpornosti zadatak svake odgovorne uprave”, naglasio je Matić.
Za Hrvatsku to znači da sljedeća faza jačanja kibernetičke sigurnosti mora biti usmjerena na pretvaranje zakonskih obveza u stvarne operativne sposobnosti. U financijskom sektoru, kao i u drugim ključnim područjima, otpornost podrazumijeva jasne procedure za upravljanje krizama, odgovornost uprava, redovito testiranje sustava i planova oporavka.
„Naš cilj trebaju biti organizacije koje su sposobne prevenirati incidente, ali i odgovoriti na njih kada se oni dogode, koje se mogu brzo oporaviti i nastaviti pružati ključne usluge. Treba nam kibernetička otpornost”, zaključna je poruka Ivana Matića, načelnika Nacionalnog centra za kibernetičku sigurnost.