



Umjetna inteligencija sve snažnije utječe na kibernetičku sigurnost, i na strani napadača i na strani obrane. Autonomni AI agenti, deepfake tehnologija i novi oblici malwarea otvaraju nove sigurnosne rizike, dok organizacije istodobno pokušavaju uvesti učinkovitije načine zaštite i ranog otkrivanja prijetnji.
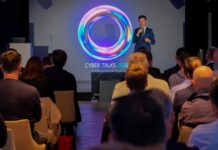
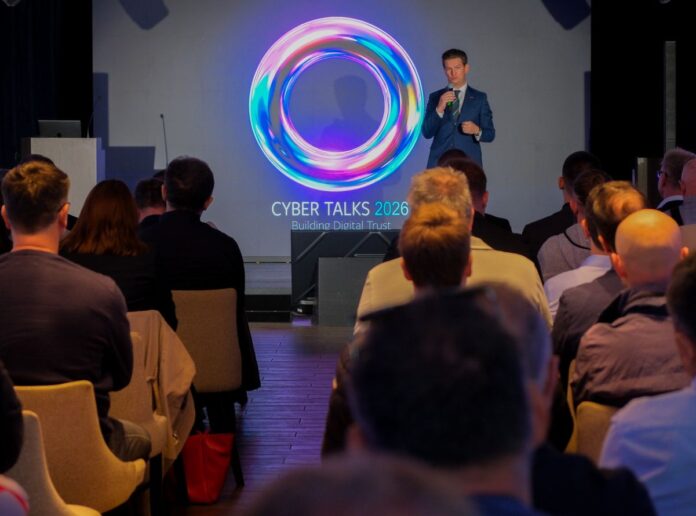
O tim su trendovima govorili stručnjaci na konferenciji Cyber Talks 2026: Building Digital Trust, održanoj u zagrebačkom Clubhouse Golfu u organizaciji tvrtke KING ICT. Uz stručnjake KING ICT-a, na konferenciji su sudjelovali predstavnici kompanija Palo Alto Networks, Trellix, Exabeam, Group-IB i Tanium.
„Umjetna inteligencija danas ne mijenja samo napadačke tehnike, već i same temelje obrambenih strategija. Zato smo se ove godine fokusirali na signale koje je najlakše previdjeti – sitne tragove koji na prvi pogled djeluju bezazleno, a mogu prerasti u ozbiljan incident. Suština moderne obrane je u prevenciji i ranoj detekciji: povezati te nepovezane informacije i reagirati prije nego što prijetnja postane kritičan problem“, rekao je Nino Talian, direktor divizije za kibernetičku sigurnost u KING ICT-u.
AI agenti postaju nova vrsta unutarnje prijetnje
Rizik od unutarnjih prijetnji (insider threat) godinama se vezivao uz nezadovoljne ili neoprezne zaposlenike. No, ulaskom autonomnih AI agenata u poslovne procese, priroda rizika se korjenito mijenja.
O tome su govorili Rose Stastny i Jacek Ferchmin iz Exabeama. Prema podacima koje su predstavili, čak 48 posto sigurnosnih lidera danas prepoznaje prekomjeran, kompromitiran ili nenamjeran pristup AI agenata kao najveću prijetnju svojoj organizaciji. AI agenti s legitimnim ovlastima mogu zbog „halucinacija“ napraviti štetu, ali mogu biti i hakirani (jailbroken) te iskorišteni kao alat napadača koji djeluje unutar same mreže.
Prijevare zahtijevaju reakciju u stvarnom vremenu
Klasični alati za nadzor transakcija često gledaju samo zadnji korak višetjednih operacija prijevare.
Ivan Ivković iz Group-IB-a predstavio je nove metode financijskih prijevara koje kombiniraju socijalni inženjering, telefonske pozive i malware. Kao jedan od primjera naveo je WindRelay NFC malware, koji žrtvin telefon pretvara u lažni beskontaktni čitač i uživo prosljeđuje jednokratne kodove na ATM uređaj napadača.
Prema podacima iz prezentacije, 40 posto pokušaja prijevara u financijskim institucijama u EU uključuje AI, dok 28 posto ukradenih sredstava nakon prebacivanja na tzv. mule račune napusti te račune u roku od 15 minuta.
U slučaju Deepfake-KYC napada na kreditne zahtjeve, do trenutka detekcije šteta redovito doseže milijunske iznose. Jedan od odgovora je analitičko povezivanje poziva, uređaja i novčanih tijekova u stvarnom vremenu, istaknuo je Ivković.
AI donosi nove izazove u upravljanju identitetima
Tomislav Loparić iz Palo Alto Networksa govorio je o promjenama u upravljanju identitetima. Tradicionalni PAM (Privileged Access Management) usmjeren je na ljudske korisnike i administratorske račune. Međutim, moderna poduzeća upravljaju sve većim brojem strojnih i AI identiteta.
Podaci iz izvješća Unit 42 Global Incident Response ukazuju da je identitet imao ključnu ulogu u gotovo 90 posto napada povezanih s AI-jem. Ako organizacija ne ujednači upravljanje ljudskim, strojnim i AI identitetima u jedinstven okvir, u obrambenom zidu ostaju kritične praznine koje sofisticirani napadači s lakoćom iskorištavaju, poručio je Loparić.
Shadow AI povećava rizik od curenja podataka
Mihai Olteanu iz Trellixa upozorio je na problem nekontroliranog korištenja AI alata u organizacijama. Prema podacima koje je iznio na konferenciji, samo 37 posto organizacija ima definirane postupke za procjenu sigurnosti AI alata prije njihove primjene.
Neovlašteno unošenje osjetljivih podataka tvrtke (poput podataka o plaćama ili izvornog koda) u javne AI modele predstavlja masovni rizik od curenja informacija.
Rješenje leži u učinkovitoj primjeni DLP (Data Loss Prevention) alata i automatskoj enkripciji datoteka (FRP) koja onemogućuje AI alatima čitanje povjerljivog sadržaja, uz primjenu mehanizama za nadzor nad Shadow AI-jem te edukaciju zaposlenika o AI rizicima.
Kontrola krajnjih uređaja u stvarnom vremenu
Širenjem uporabe AI-ja i povećanjem složenosti mreža, upravljanje sigurnosnim rizicima zahtijeva cjelovit uvid i brzu reakciju na svim uređajima u IT okruženju. Frederik Lusse iz Taniuma predstavio je pristup upravljanju sigurnošću krajnjih uređaja koji objedinjuje nadzor, otkrivanje problema i odgovor na incidente.
Platforme za upravljanje krajnjim točkama mogu sigurnosnim timovima omogućiti da na jednom mjestu prate stanje uređaja, istražuju incidente i provode mjere za njihovo otklanjanje.
Fokus na praktičnim sigurnosnim izazovima
Uz predavanja, konferencija je bila prilika za razmjenu iskustava između domaćih stručnjaka za kibernetičku sigurnost i predstavnika međunarodnih kompanija.
Zaključak konferencije bio je da uvođenje AI-ja mijenja i sigurnosne rizike i način na koji organizacije na njih odgovaraju. Uz tehnološka rješenja, naglasak ostaje na upravljanju identitetima, nadzoru korištenja AI alata te što ranijem otkrivanju i povezivanju sigurnosnih signala.