
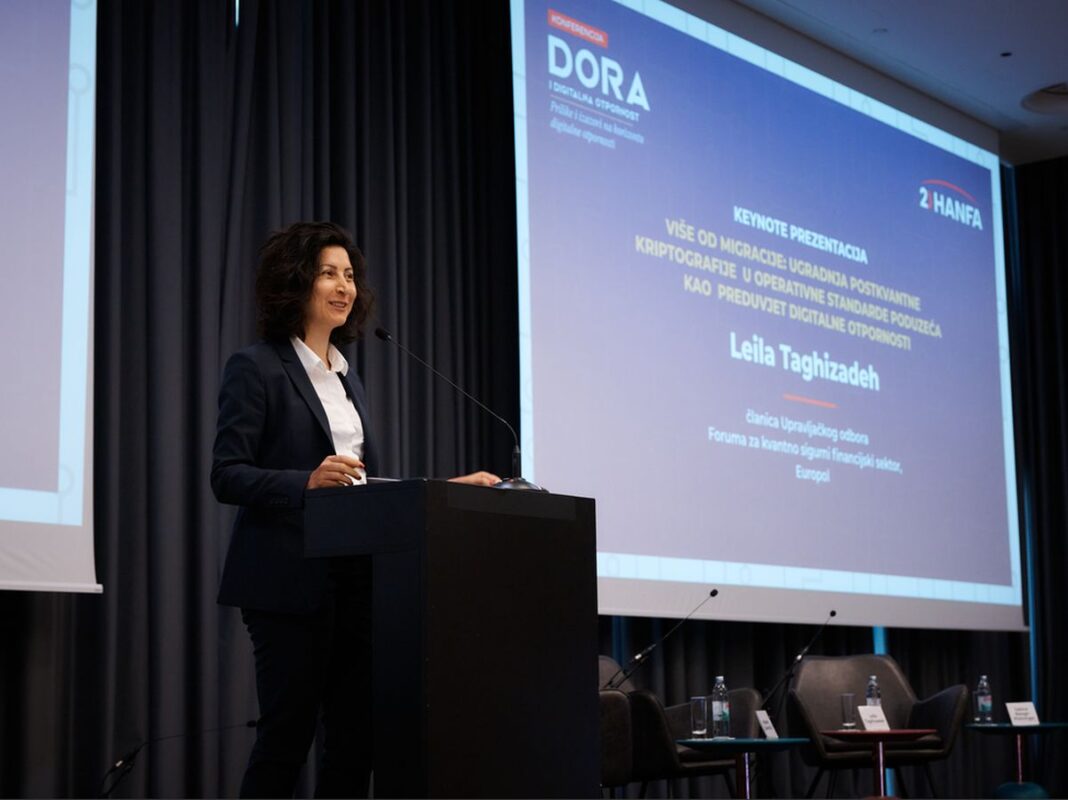
Postkvantna sigurnost više nije tema kojom se mogu baviti samo IT odjeli. Financijske institucije već bi trebale imati konkretan plan, znati koje podatke moraju zaštititi, koliko dugo ih moraju štititi i tko je odgovoran za cijeli proces tranzicije. O izazovima kvantnog računalstva, spremnosti financijskog sektora i ulozi uprava razgovarali smo s Leilom Taghizadeh, članicom Upravljačkog odbora European Quantum-Safe Financial Foruma.
- Koliko dugo zapravo moramo štititi podatke i koji su podaci danas najkritičniji?
To ovisi o vrsti podataka i okolnostima. Podaci bi trebali biti sigurni 10, 15 ili 20 godina, ali razdoblje zaštite razlikuje se ovisno o tome o kakvim je podacima riječ.
Ako govorimo na nacionalnoj razini, sigurnost podataka može imati potpuno drugačiju dimenziju. Primjerice, ako jedna država sudjeluje u političkim pregovorima ili pomaže drugoj državi u ratnoj situaciji, detalji takvih aktivnosti mogu biti tajni. Koliko će dugo ostati tajni, ovisi o procjeni na nacionalnoj razini.
Kod kompanija u privatnom sektoru situacija je drugačija. Za neke podatke razdoblje zaštite može biti deset godina, za neke dvije godine, a ponekad samo godinu dana.
Ključno je zato za svaki podatak znati koliko dugo treba ostati valjan i zaštićen. To nije odluka IT odjela, već poslovanja. Na nacionalnoj razini takvu procjenu treba odrediti nacionalna sigurnost.
- Mislite li da bi financijski sektor mogao reagirati prekasno, odnosno da bi kvantna računala mogla postati dovoljno snažna prije nego što se uspijemo pripremiti?
Želim ostati optimistična i reći da ćemo kao društvo pronaći rješenje. Ali nemamo toliko vremena.
U financijskom sektoru, srećom, postoji veća razina svijesti, ali nadam se da istu razinu svijesti možemo podići i u drugim sektorima. Moramo krenuti.
Sama činjenica da se u Hrvatskoj održava konferencija na kojoj sudjeluju nadzorna tijela i cijeli financijski sektor pokazuje da je razina svijesti ovdje definitivno viša od prosjeka.
Važno je i to što nadzorna tijela okupljaju financijski sektor i raspravljaju o utjecaju DORA-e te o tome kako se DORA može iskoristiti za pripremu za izazove postkvantne kriptografije. To je već samo po sebi velik korak.
- Kako biste ocijenili Europu kada je riječ o pripremi za postkvantnu sigurnost?
U Europi je bilo dosta usklađivanja i mnogo aktivnosti. Primjerice, European Quantum-Safe Financial Forum okuplja više od 40 različitih financijskih institucija iz cijelog svijeta. Također radimo u okviru European Financial Roundtablea, koji okuplja velik broj velikih organizacija diljem Europe.
Surađujemo, a sada je pitanje jesmo li dovoljno brzi. To ćemo tek vidjeti. Ali kada promatramo različite oblike koordinacije, bilo u Njemačkoj, na razini Europe, u Francuskoj ili u velikim financijskim institucijama, vidimo dosta pozitivnih pomaka. To je svakako usporedivo s drugim dijelovima svijeta.
- Gdje vidite najveće izazove?
Najveći izazov prije svega je svijest, odnosno osigurati da kompanije razumiju da ovo nema veze samo s kvantnim računalima. Nije važno čime se bavimo – moramo početi raditi na tome.
Prvi izazov je podizanje svijesti i osiguravanje da ova tema bude visoko na dnevnom redu izvršnih direktora i uprava. To će biti prilično velik izazov.
Drugi je izazov potreba za ogromnom koordinacijom.
Nijedna banka i nijedna institucija neće to moći učiniti sama. Stoga ćemo uvijek biti ograničeni najsporijim sudionikom. Potrebna je velika koordinacija na tržištu, ne samo među financijskim institucijama nego i među pružateljima usluga i svim različitim vrstama IT dobavljača.
To će biti velik izazov.
Utjecaj će se osjetiti na cijeli ekosustav, pa i na svakog pojedinca. Možda pojedinci danas toga nisu svjesni, ali u osnovi ćemo svi biti pogođeni.
- Što se može postići većim stupnjem transparentnosti i svijesti o tom problemu?
Smanjenje rizika. Stvarni učinak možda je jednostavno u tome da jasno razumijemo kakav će rizik postojati.
Kriptografija u osnovi osigurava da informacije koje šaljemo putem interneta budu šifrirane, odnosno da im ne mogu pristupiti oni kojima ne želimo omogućiti pristup.
Drugo, kriptografija osigurava da za svaki digitalni potpis možemo dokazati da smo ga potpisali i da nije izmijenjen.
Ako se to promijeni, temelji interneta i temelji povjerenja mogli bi biti narušeni.
- Kakav bi konkretno bio utjecaj takvog scenarija?
Svaki digitalni potpis koji smo imali s bankom, mirovinskim fondom, prilikom ugovaranja hipoteke ili bilo čega drugog što možete zamisliti mogao bi biti izmijenjen. I svaka informacija koju imamo na internetu mogla bi biti dostupna drugim ljudima.
To bi imalo ogroman utjecaj. Podizanje svijesti može nam pomoći da ne paničarimo. Postoje različite vrste rizika o kojima se nagađa, od makroekonomskih do mikroekonomskih. Ne bih rekla da trebamo paničariti, ali ne bismo trebali ni predugo čekati.
- Koliko je financijski sektor danas spreman za prijetnje koje donose kvantna računala?
Mislim da ovdje postoje dvije različite teme. Jedna je priprema za kvantna računala, a druga je postkvantna kriptografija. Rekla bih da je financijski sektor, zahvaljujući DORA-i, na dobrom putu da se počne pripremati. Ipak, bit će to dug put.
Dakle, dobro su krenuli i već su započeli pripreme, ali moramo nastaviti.
- Jesmo li još uvijek u fazi podizanja svijesti ili financijske institucije već moraju imati konkretan plan?
Već bismo trebali imati konkretan plan. To je također ono što ću tražiti od čelnika različitih financijskih institucija ovdje – da već sada imaju konkretan plan. To traži i Europska unija, to traži i Cyber Resilience Act, a to traži i DORA.
- Migracija na postkvantnu kriptografiju nije samo promjena algoritama. Treba mijenjati cijeli lanac aplikacija i dobavljača. Što je u tom procesu ključno i tko bi ga trebao voditi?
Kao što ste ispravno spomenuli, ključni izazov neće biti samo promjena algoritma, već prije svega upravljanje cijelim procesom. To će zahtijevati niz povezanih aktivnosti, a glavni cilj je postići operativnu otpornost. Ne smijemo prekinuti poslovanje.
Tko bi trebao voditi taj proces ovisi o organizaciji, ali definitivno u svakoj organizaciji mora postojati jedno tijelo koje će imati ovlasti za upravljanje cijelim procesom. Svaka organizacija mora imenovati jednu odgovornu osobu.
- Koliko je jedinstvena regulativa važna za cijeli taj proces?
Jedinstvena regulativa svakako može pomoći i ubrzati proces, ali rekla bih da regulativu već imamo. DORA je vrlo jasna kada je riječ o operativnoj otpornosti, a postkvantna kriptografija jedan je od aspekata koji će pomoći osigurati operativnu otpornost.
Dakle, zapravo ne moramo čekati novu regulativu. I Cyber Resilience Act Europske unije također jasno nalaže da moramo raditi na tome.
Regulativa svakako pomaže, ali već imamo potrebne propise.
- Koja bi bila vaša tri prva savjeta nekome tko još nije počeo s pripremama za kriptografsku tranziciju?
Prvi je svakako imenovati odgovornu osobu u svojoj organizaciji.
Drugi je da se ne odgađa izrada inventara.
I treće, potrebno je osigurati da se na ovo gleda kao na poslovni cilj, a ne kao na IT cilj. To nije IT cilj.