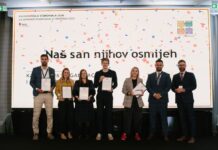


Na trećoj konferenciji “DORA i digitalna otpornost: Prilike i izazovi na horizontu digitalne otpornosti”, koju je u ponedjeljak organizirala Hrvatska agencija za nadzor financijskih usluga (Hanfa), okupilo se više od 200 predstavnika financijske industrije, regulatornih tijela te stručnjaka za informacijsku i kibernetičku sigurnost.
U središtu rasprave bili su utjecaj umjetne inteligencije na financijski sektor, sve brže iskorištavanje kibernetičkih ranjivosti, rizici povezani s ukradenim vjerodajnicama, provedba Uredbe o digitalnoj operativnoj otpornosti (DORA) te priprema za postkvantnu kriptografiju.
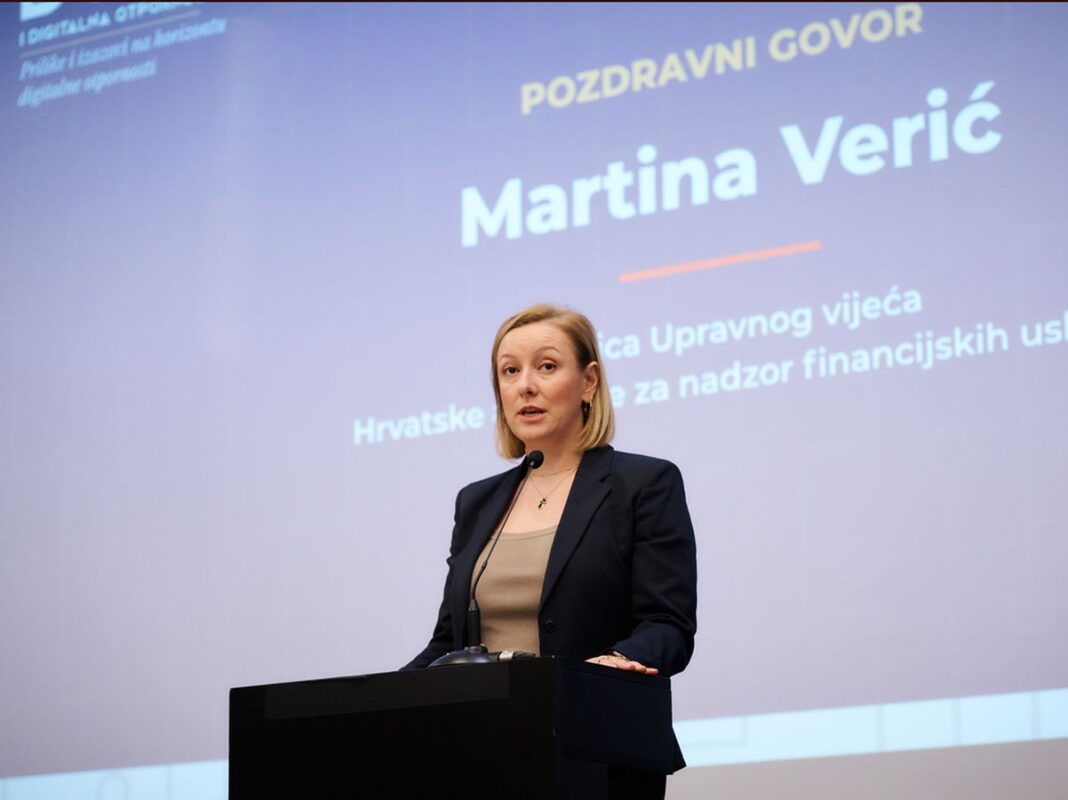
Članica Upravnog vijeća Hanfe Martina Verić istaknula je da digitalna otpornost zahtijeva kontinuirano prilagođavanje novim tehnologijama i prijetnjama. “Digitalna otpornost nije jednokratni projekt, nego trajna sposobnost prilagodbe novim tehnologijama i sve složenijim prijetnjama”, naglasila je Verić.
Prema njezinim riječima, u posljednje dvije do tri godine brzo se mijenja priroda kibernetičkih napada. Napadači sve češće koriste ukradene vjerodajnice i autentifikacijske tokene kako bi u sustave ušli kao legitimni korisnici, umjesto da izravno probijaju njihove sigurnosne mehanizme. “Kada netko ukrade identitet, cilj više nije nužno rušenje sustava. Cilj može biti počinjenje financijske prevare. Zato se i obrana više ne može organizirati u potpuno odvojenim područjima”, pojasnila je Verić.
Dodatni problem predstavlja brzina iskorištavanja novih ranjivosti. Od javne objave softverske ranjivosti do njezina automatiziranog iskorištavanja može proći vrlo malo vremena, zbog čega su brzo otkrivanje i otklanjanje ranjivosti važan dio digitalne otpornosti.
Verić je upozorila i da kibernetička sigurnost nije isključivo tehnološko pitanje. Oprez korisnika i financijska pismenost također su važni za smanjenje rizika od prijevara. Građanima je preporučila provjeru licenciranosti financijskih subjekata, oprez pri otvaranju poveznica i postupanju s porukama koje nude neuobičajeno povoljne prilike te odgovorno upravljanje lozinkama i pristupnim pravima.
DORA nije jednokratna vježba usklađivanja
Sudionici konferencije raspravljali su o primjeni umjetne inteligencije u financijskom sektoru, posebno u upravljanju rizicima, otkrivanju incidenata i automatizaciji poslovnih procesa.
Istodobno, razvoj AI tehnologija otvara nove sigurnosne rizike. Među ostalim to je mogućnost uvjerljivijih prijevara, krađe identiteta i zlouporabe podataka. Zbog toga financijske institucije, uz tehnološka rješenja, moraju razvijati i odgovarajuće regulatorne i operativne kapacitete za upravljanje tim rizicima.
“Moja glavna poruka danas jest da DORA nije jednokratna vježba usklađivanja s propisima, već da je potreban kontinuirani napor kako bi se ojačala digitalna operativna otpornost”, rekla je Balogh-Preininger.
Prema njezinim riječima, financijske institucije u državama članicama suočavaju se s nizom zajedničkih izazova, iako postoje razlike povezane s pojedinim sektorima i institucijama. Među njima je izdvojila umjetnu inteligenciju, postkvantnu kriptografiju i ovisnost o pružateljima usluga trećih strana.
Financijski sektor pritom ostaje posebno privlačna meta napadača zbog količine podataka i novca kojima raspolaže. “Financijski sektor je privlačan napadačima jer se ondje nalazi mnogo podataka i novca. Banke su možda nešto izloženije”, konstatira Balogh-Preininger.
Smatra da je DORA pridonijela podizanju svijesti o tim rizicima. Istodobno, naglašava da jačanje digitalne operativne otpornosti ostaje kontinuiran proces.
Veća transparentnost, ali složenije prijavljivanje incidenata
Jedan od učinaka primjene DORA-e je i veća transparentnost o tehnološkim ovisnostima financijskih institucija. “Transparentnost je definitivno povećana od početka primjene DORA-e”, napominje Balogh-Preininger.
Kao primjer navela je registre informacija, kroz koje su institucije dobile bolji pregled svojih pružatelja usluga trećih strana, ovisnosti o njima i njihovih podizvođača. Dodatno su ojačani i procesi upravljanja incidentima.
Istodobno, prijavljivanje incidenata nije jednostavan proces. Financijske institucije moraju uspostaviti odgovarajuće procedure i procijeniti ispunjava li pojedini incident kriterije za prijavu nadležnom nadzornom tijelu.
“Ne, proces nije tako jednostavan”, upozorila je Balogh-Preininger. Prema njezinim riječima, postoji velik broj kriterija koji određuju kada se incident mora prijaviti nacionalnim nadzornim tijelima. “Cilj je prijaviti samo značajne incidente”, naglasila je.
Postkvantna sigurnost postaje pitanje za uprave
O izazovima koje razvoj kvantnog računalstva predstavlja za financijski sektor govorila je Leila Taghizadeh, voditeljica upravljanja kibernetičkim rizicima i glavna direktorica za informacijsku sigurnost u Allianzu SE te članica Upravljačkog odbora European Quantum-Safe Financial Foruma.
Istaknula je potrebu pravodobne pripreme za prijelaz na postkvantna sigurnosna rješenja. Prema njezinim riječima, riječ je o temi koja ne bi trebala ostati samo u domeni IT odjela, već mora biti dio prioriteta uprava.
“Najveći je izazov, prije svega, osviještenost”, rekla je Taghizadeh. Upozorila je da nijedna financijska institucija ne može sama riješiti sve rizike povezane s digitalnom sigurnošću.
Taghizadeh je za točkanai.hr govorila i o tome koliko brzo institucije trebaju krenuti u pripremu za postkvantnu kriptografiju, što će obuhvatiti tranzicija te tko bi u organizacijama trebao biti odgovoran za taj proces. O tome donosimo zaseban intervju.
Iskustva u provedbi DORA-e u Hrvatskoj
Predstavnici Hanfe Mladen Gavrančić i Boris Mršić predstavili su nadzorne aktivnosti i iskustva povezana s provedbom DORA-e te trendove u upravljanju digitalnim i kibernetičkim rizicima.
Predstavnik Nacionalnog centra za kibernetičku sigurnost (NCSC-HR) govorio je o aktualnim prijetnjama i sigurnosnom okruženju u Hrvatskoj.
Na završnoj panel-raspravi “Izazovi i praksa tržišta u Hrvatskoj” sudjelovali su Stjepko Čičak iz Središnjeg klirinškog depozitarnog društva i DORA foruma Hrvatske gospodarske komore, Denis Jurinić iz Interkapital vrijednosnih papira, Gordan Šumanović iz Raiffeisen društva za upravljanje obveznim i dobrovoljnim mirovinskim fondovima te Davor Tomašković iz Croatia osiguranja.
Razgovarali su o praktičnoj provedbi regulatornih zahtjeva, upravljanju tehnološkim rizicima i odnosima s pružateljima IKT usluga. Kao važni elementi digitalne otpornosti izdvojeni su pravodobno prepoznavanje novih prijetnji, upravljanje rizicima povezanima s vanjskim pružateljima usluga te ulaganje u znanje, tehnologiju i sigurnosne procese.
Digitalna otpornost financijskog sektora tako se sve više promatra kao kontinuiran proces koji obuhvaća upravljanje kibernetičkim incidentima, tehnološkim dobavljačima, umjetnom inteligencijom i novim kriptografskim rizicima, uz stalno prilagođavanje regulatornim zahtjevima.